AI 摘要大番茄AI
H3C交换机开局应先把账号权限理清:新建用户、分配角色、配置VTY远程登录,并用系统、安全、审计账号实现三权分立。千兆口跑不满时,调整出方向缓存并执行buffer apply,实测可近线速;每次改完务必save f保存。
此内容由AI根据文章内容自动生成。
交换机买回来第一件事不是配业务,而是把账号和权限理清楚:谁来登、能干什么、操作能不能追溯。下面以 H3C(华三)设备为例,记录从新建用户、配置远程登录会话,到三权分立的完整命令,最后附一条千兆口跑不满的实战解决办法。更多 H3C 命令可以查阅华三 H3C 设备命令最全合集。
一、新建用户并指定角色
local-user admin class manage
password simple abc1234567
service-type ssh http https
authorization-attribute user-role network-admin
逐条说明:
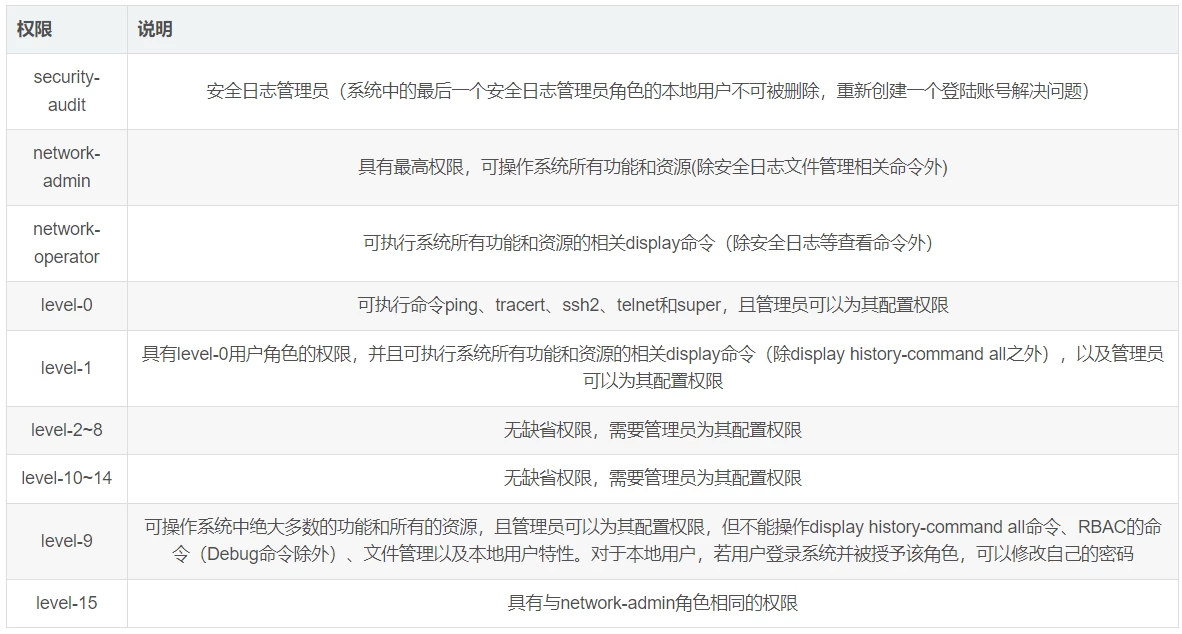
local-user admin class manage:创建用户 admin,manage是角色所在的域service-type:允许这个用户用哪些服务登录,这里给了 SSH、HTTP、HTTPSauthorization-attribute user-role network-admin:赋予管理员角色
二、配置远程登录会话(VTY)
光有账号还不够,还得把远程登录的通道打开并限制数量:
#窗口数量和限制
line vty 0 63
authentication-mode scheme
user-role network-admin
qui
save f
line vty 0 63:允许 0 到 63 共 64 个并发会话authentication-mode scheme:用本地用户名密码认证,而不是线路密码save f:保存配置,别忘了这一步,否则重启后全部还原
三、三权分立:系统管理员 / 安全管理员 / 审计管理员
所谓三权分立,就是把配置权、安全策略权、审计权分给三个人,互相制约。创建三个账号分别对应三种角色:
local-user admin class manage
password simple abc1234567
service-type ssh http https
authorization-attribute user-role network-admin
qui
local-user aqadmin class manage
password simple ZJ!@#2023
service-type ssh
authorization-attribute user-role security-audit
qui
local-user sjadmin class manage
password simple ZJ!@#2023
service-type ssh
authorization-attribute user-role network-operator
qui
line vty 0 63
authentication-mode scheme
user-role network-admin
qui
三个角色含义:
network-admin:系统管理员,设备的完全控制权security-audit:安全管理员,负责安全策略,不能改业务配置network-operator:审计管理员,只能查看状态和日志,不能改配置
四、千兆口跑不满?调 buffer 分配
万兆进、千兆出的场景,千兆口往往只能跑到 500 多 Mbps,不是线路问题,是交换机默认的出方向缓存分配太保守。释放到上限就好了:
buffer egress cell shared ratio 99
buffer egress cell total-shared ratio 99
buffer egress packet shared ratio 99
buffer egress packet total-shared ratio 99
buffer apply
最后一条 buffer apply 是让配置生效,必须执行。改完再用 iperf3 之类的工具实测,我这边交换机调整后千兆口就能跑满接近线速了。
常见疑问
配置完重启就没了:每次改完记得 save f,running-config 不会自动写入 startup-config。
远程登不上:检查三处——用户是否配了对应的 service-type、VTY 线路是否设了 authentication-mode scheme、管理口 IP 和安全域是否正确。
密码能不能用密文:可以,把 password simple 换成 password cipher 后面接密文字符串,配置文件里就不会出现明文密码。
由大番茄(997wan.com)整理留档,命令在不同 Comware 版本上可能略有差异。
© 版权声明
- 文章名称:H3C 交换机添加用户与三权分立配置,附千兆口跑不满命令
- 文章永久网址:https://www.997wan.com/h3c-switch-user-privilege-separation/
- 本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长 997笔记 进行删除处理。
- 本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
- 本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
- 本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
- 如无特别声明本文即为原创文章仅代表个人观点,版权归《997笔记》所有,欢迎转载,转载请保留原文链接。