方案以主路由加旁路由运行 MosDNS 和 AdGuard Home,按规则与缓存将域名分流到国内、国外 DNS,并每 10 分钟自动学习更新名单。排障要区分 53 与 5335 端口并及时清缓存;IPv6 上网不经过旁路由,防泄漏须在主路由处理,同时在 MosDNS 首步拒绝国外域名的 IPv6 查询。
这套方案跑了几个月,踩过的坑基本都填完了。这篇是把整个机制从头到尾讲清楚:它判断什么、怎么学、IPv6 怎么防泄漏、每天定时做什么、出问题怎么查、怎么回滚。
文中所有数字、端口、条数都来自线上实际运行的系统,不是估计值。内网 IP 用 192.168.1.x 示例,你按自己的网段替换即可。
适用环境:主路由(爱快之类的网关)+ 旁路由(OpenWrt / iStoreOS,跑 MosDNS + AdGuard Home)。
第一章 先搞懂它是干什么的
1.1 一句话说明
这台机器只干一件事:判断你访问的域名是「国内的」还是「国外的」,然后把查询分别送到不同的服务器去解析。
国内的域名 → 交给阿里云、腾讯的服务器查(快,而且能拿到国内的内容分发节点)
国外的域名 → 交给 Cloudflare、谷歌的服务器查(准,而且不会被污染)
1.2 数据是怎么流动的
域名查询(也就是 DNS)走这条路:
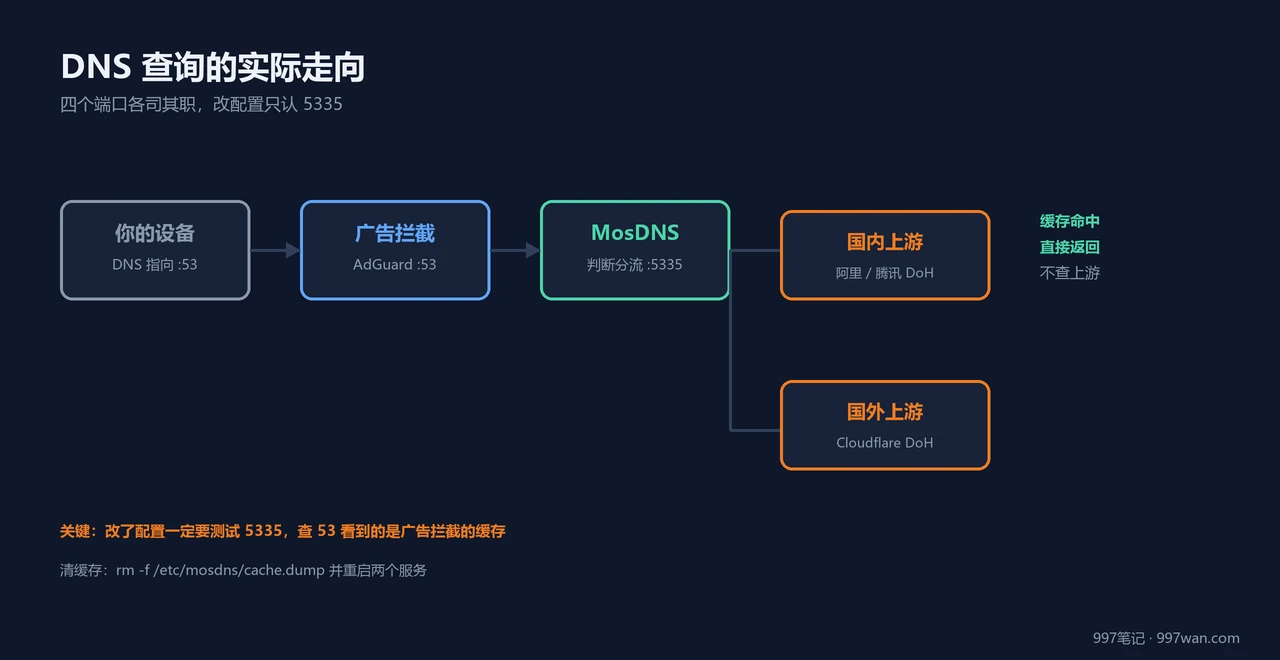
你的电脑 → 192.168.1.2 的 53 端口(广告拦截程序)
        → 192.168.1.2 的 5335 端口(MosDNS 本体,真正做判断的地方)
        → 国内服务器 或 国外服务器
实际上网数据走这条路:
普通上网(IPv4):你的电脑 → 192.168.1.2(代理)→ 境外服务器
IPv6 上网        :你的电脑 → 主路由 → 运营商(完全不经过旁路由)
这里有个很重要的结论:旁路由只管「查域名」,不管「上网数据」。所以想在旁路由上限制 IPv6 上网是不可能的,必须去主路由上做。
1.3 四个端口,各管什么
| 端口 | 谁在用 | 干什么 |
|---|---|---|
| 53 | 你的电脑 | 广告拦截程序对外服务(你电脑上配的 DNS 就是它) |
| 5335 | 广告拦截程序 | MosDNS 本体,真正判断国内国外的地方 |
| 3443 | 浏览器 | 广告拦截的网页管理界面 |
| 9091 | 本机 | MosDNS 的统计接口 |
必须记住的一件事:
查 127.0.0.1(不加端口)= 查的是广告拦截程序(53)
查 127.0.0.1 加 -p 5335 = 查的是 MosDNS(真正改配置的地方)
为什么重要:广告拦截程序自己有缓存。你改了 MosDNS 的配置,去查 53 端口,看到的还是老结果,会误以为「改了没用」。
第二章 域名是怎么被分类的
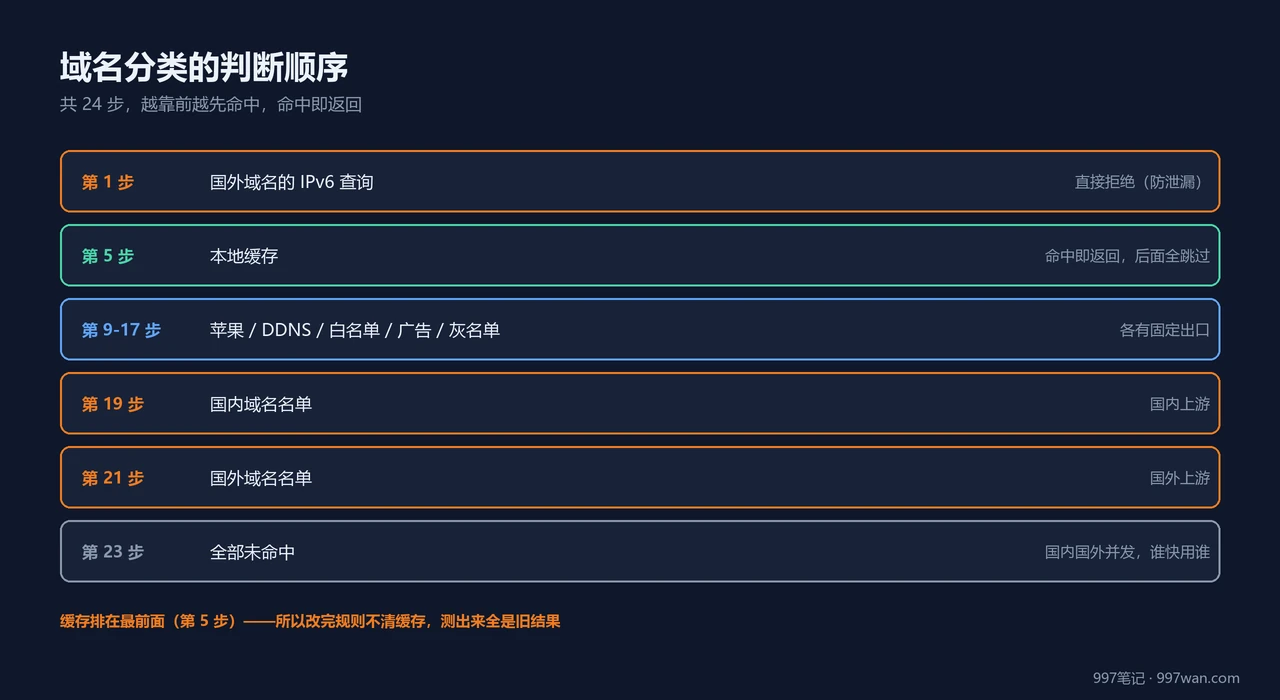
2.1 判断顺序(一共 24 步,按先后)
你的电脑发起一个域名查询后,MosDNS 按这个顺序一道道过:
| 第几步 | 做什么 | 命中后怎么办 |
|---|---|---|
| 第 1 步 | 检查是不是国外域名的 IPv6 查询 | 直接拒绝(防 IPv6 泄露) |
| 第 2 步 | 记一笔统计 | 继续 |
| 第 3 步 | 查静态解析表(自己写死的一些域名) | 有记录就直接返回 |
| 第 5 步 | 查缓存 | 命中就直接返回,后面的判断全部跳过 |
| 第 7 步 | 查重定向表 | 命中就返回 |
| 第 9 步 | 是不是苹果的域名 | 是 → 交给国内服务器 |
| 第 11 步 | 是不是动态域名(DDNS) | 是 → 交给国内服务器,缓存时间固定 5 秒 |
| 第 13 步 | 是不是白名单 | 是 → 交给国内服务器 |
| 第 15 步 | 是不是广告域名 | 是 → 返回 0.0.0.0(等于屏蔽) |
| 第 17 步 | 是不是灰名单 | 是 → 交给国外服务器 |
| 第 19 步 | 是不是国内域名 | 是 → 交给国内服务器 |
| 第 21 步 | 是不是国外域名 | 是 → 交给国外服务器 |
| 第 23 步 | 都没匹配上,走兜底 | 国内外服务器同时发,谁快用谁 |
2.2 为什么第 5 步的缓存很关键
缓存排在第 5 步,比所有判断都早。
意思是:只要缓存里有记录,后面的国内国外判断完全不做。
所以改了规则之后,一定要清缓存,否则测试结果全是旧的:
# 在旁路由上执行
rm -f /etc/mosdns/cache.dump
/etc/init.d/mosdns restart
/etc/init.d/AdGuardHome restart
2.3 「国内」「国外」这两份名单从哪来
国内名单(三份合起来):
| 文件 | 有多少条 | 是什么 |
|---|---|---|
/var/mosdns/geosite_cn.txt |
116,131 | 官方名单解包出来的 |
/etc/geosite_guard/custom_cn.txt |
每天变 | 自己学习学到的 |
/etc/geosite_guard/china_list.txt |
2.2 兆 | 社区维护的补充名单 |
国外名单(两份合起来):
| 文件 | 有多少条 | 是什么 |
|---|---|---|
/etc/geosite_guard/custom_foreign.txt |
4,101 | 自己学习学到的 |
/var/mosdns/geosite_geolocation-!cn.txt |
27,496 | 官方名单解包出来的 |
判断一个 IP 是不是国内的,用这两个库:
| 文件 | 有多少条 | 依据 | 准不准 |
|---|---|---|---|
/var/mosdns/geoip_cn.txt |
9,647 | 注册地 | 不准(公司注册在哪,不代表服务器在哪) |
/etc/mosdns/geoip_cn_asn.txt |
54,703 | 实际路由归属 | 准(用这个) |
第三章 自动学习是怎么运作的
3.1 多久学一次
每 10 分钟学一次。具体是每小时的第 0、10、20、30、40、50 分钟。
3.2 学习的六个步骤
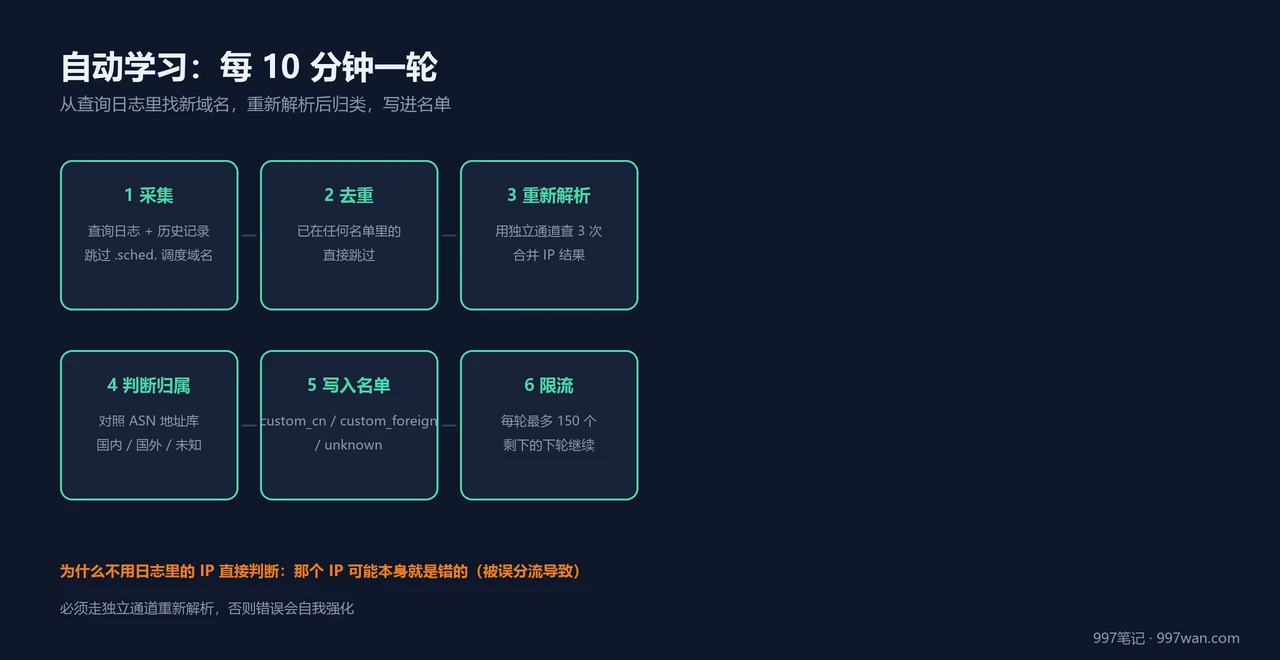
第 1 步:采集
从两个地方拿数据:
· 广告拦截程序的查询记录(你实际访问过什么)
· 常驻采集程序积累的历史记录
拿到之后整理成「域名 → IP 地址」的对照表。
注意:名字里带 .sched. 的随机子域名会被跳过(这类是内容分发网络的调度域名,每次都不一样,学进来也没用)。
第 2 步:筛掉已经知道的
如果这个域名已经在任何一份名单里了,直接跳过,不重复处理。
第 3 步:两条判断路径
路径一(社区名单直接认定):域名在社区的国内名单里,就直接算国内,不去查 IP。
路径二(查 IP 判断,这是主力):
用工具机上的查询服务,去阿里云的付费接口查这个域名的 IP 地址。
· 会带上你家的宽带出口地址,这样内容分发网络会返回离你最近的节点
· 每次连查 3 次,把 3 次的 IP 合起来一起判断
(为什么:有些域名每次返回的 IP 都不一样,比如内容分发网络,只查一次容易误判)
· 如果工具机上的服务挂了,会自动退回到直接查 223.5.5.5(但会被限速)
第 4 步:判断 IP 归属
把查到的 IP 一个一个对照国内地址库:
· 全部在国内 → 判定为国内
· 全部在国外 → 判定为国外
· 一半一半 → 按设置处理(默认算国外)
· 一个都查不到 → 无法判断
第 5 步:写入名单
| 判定结果 | 写进哪个文件 |
|---|---|
| 国内 | /etc/geosite_guard/custom_cn.txt |
| 国外 | /etc/geosite_guard/custom_foreign.txt |
| 无法判断 | /etc/geosite_guard/unknown.txt |
写之前会检查是否重复,重复的不写。
第 6 步:限流
每轮最多判断 150 个域名(大概 2.5 分钟)。剩下的下一轮继续。
3.3 为什么不能直接用查询记录里的 IP
因为查询记录里的 IP 可能是错的。
举个例子:如果某个国内域名被错误地分到国外服务器去查,那记录下来的就是国外的 IP。再拿这个 IP 去判断归属,就会把它认定成国外域名——错上加错,而且会一直错下去。
所以必须用独立的方式重新查一遍。
3.4 工具机上的查询服务怎么用
# 在任意机器上执行
curl -s "http://192.168.1.3:8765/?domain=www.baidu.com&samples=3"

# 返回类似:
# 183.2.172.177
samples=3 表示查 3 次合并结果。
第四章 IPv6 泄露问题
4.1 问题是什么
打开 browserleaks.com/ip 这个网站测漏,显示:
IP 地址    :xxx.xxx.xxx.xxx(美国,走代理了,正常)
IPv6 地址  :240e:xxxx:xxxx:xxxx:...(你家运营商分配的真实地址,泄露了)
为什么泄露:IPv4 走了代理,但 IPv6 上网数据完全不经过旁路由,直接从主路由出去。所以你在旁路由上做任何 DNS 限制,都管不住 IPv6 上网。
4.2 怎么解决的(两层一起上)
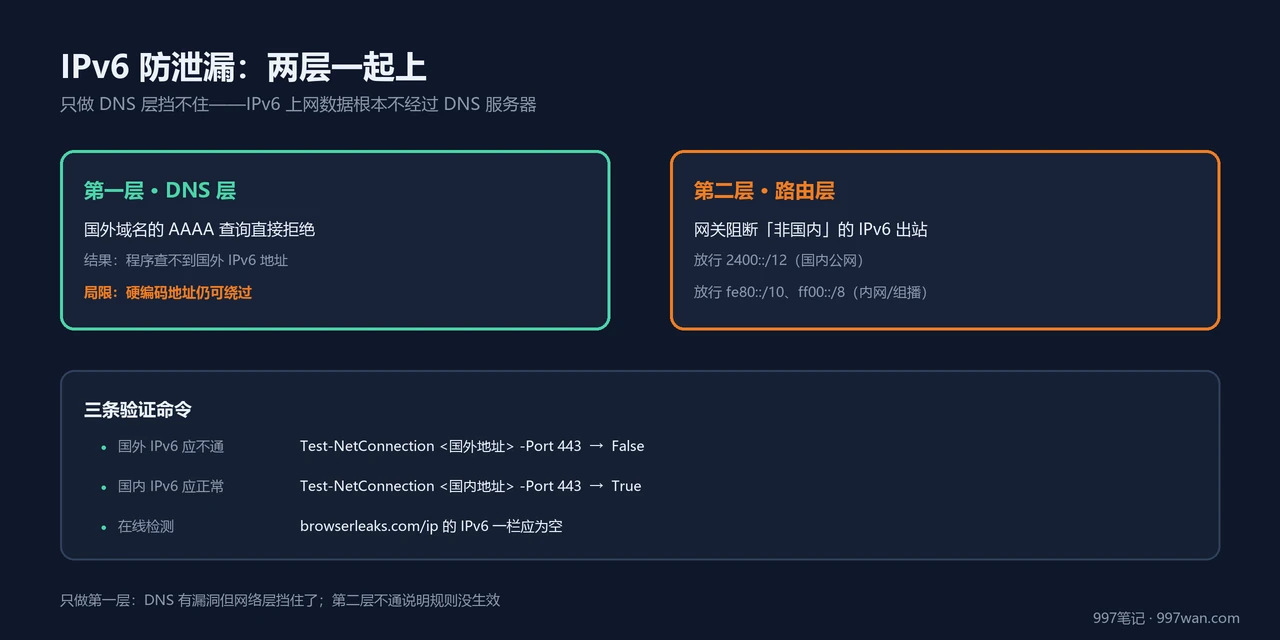
第一层:让 MosDNS 不返回国外的 IPv6 地址
位置:判断顺序的第 1 步(最前面)
规则内容:
条件:查询类型是 IPv6 地址,且域名在国外名单里
动作:直接拒绝
效果:你查国外域名的 IPv6 地址时,MosDNS 回答「这个域名没有 IPv6 地址」。
改在哪里:/etc/init.d/mosdns 这个文件里,生成配置的那段代码。
第二层:在主路由上拦截国外的 IPv6 上网
这一步才是关键,因为第一层只能让程序「查不到」,程序要是硬编码地址就能绕过。
主路由里的设置(安全设置 → 访问控制):
| 项目 | 填什么 |
|---|---|
| 名称 | ipv6国外限制 |
| 协议栈 | IPv6 |
| 协议 | 任意 |
| 动作 | 阻断 |
| 方向 | 转发 |
| 连接方向匹配 | 关闭 |
| 优先级 | 10 |
| IPv6 源地址 | 反向匹配不要勾,留空 |
| IPv6 目的地址 | 反向匹配勾上 |
| 后缀匹配 | 不要勾(必须关闭) |
| 目的地址内容 | 2400::/12、2001:da8::/32、fe80::/10、ff00::/8 |
| 进接口 | lan1 |
| 出接口 | 留空 |
4.3 四个地址段分别是什么意思
| 地址段 | 是什么 | 为什么必须加 |
|---|---|---|
2400::/12 |
中国全部公网 IPv6 地址 | 覆盖电信、联通、移动 |
2001:da8::/32 |
教育网 | 国内的学校网站 |
fe80::/10 |
局域网内部地址 | 不加这条,家里设备互相通信会断 |
ff00::/8 |
组播地址 | 不加这条,设备找不到路由器的 IPv6 地址 |
「反向匹配」的意思是「除了这几个,其他都不要」,所以这条规则等于:
只要访问的 IPv6 地址不属于中国、不属于局域网、不是组播,就阻断。
4.4 为什么后缀匹配必须关闭
主路由的「后缀匹配」是专门用来匹配 IPv6 地址最后 64 位的功能。
开了之后,填 2400::/12 会报错「不是有效的 IPv6 后缀格式」——因为它不认识 /12 这种「网段」写法,只认识后缀片段。
要填网段,就必须关掉它。
4.5 为什么进接口是 lan1 不是 wan
我们要拦的是「家里的设备往外访问」:
家里电脑(从 lan1 进来)→ 去国外 IPv6 地址(从 wan 出去)
         ↑ 进接口                    ↑ 出接口
填反了(进 wan、出 lan)就变成拦「外面访问进来」,等于没配。
4.6 怎么验证有没有生效
第一步:测国外的 IPv6 能不能通(应该不通)
# 在 Windows 的 PowerShell 里执行
Test-NetConnection -ComputerName 2604:a880:800:10::e6:b001 -Port 443 -InformationLevel Quiet
# 返回 False = 成功拦截
第二步:测国内的 IPv6 能不能通(应该通)
Test-NetConnection -ComputerName 240e:ff:e020:98c:0:ff:b061:c306 -Port 443 -InformationLevel Quiet
# 返回 True = 国内 IPv6 正常
第三步:打开 browserleaks.com/ip 看
IPv6 那一行应该显示 n/a 或者空白。
4.7 实测结果
| 测试目标 | 结果 |
|---|---|
| 国外 IPv6(DigitalOcean) | 不通,丢包 100% |
| 国内 IPv6(百度) | 正常通 |
| Cloudflare 的 IPv6 | 不通 |
| browserleaks 的 IPv6 检测 | n/a(不再泄露) |
第五章 每天定时做什么
5.1 完整时间表
| 时间 | 在哪台机器 | 做什么 |
|---|---|---|
| 每 5 分钟 | 旁路由 | 检查配置有没有被改回去、MosDNS 有没有挂掉、上报家庭 IP 等 |
| 每 10 分钟 | 旁路由 | 自动学习新域名 |
| 每 30 分钟 | 旁路由 | 把学到的 IPv6 相关域名合并进国内名单 |
| 01:50 | 旁路由 | 把当天的学习成果冻结成快照 |
| 02:00 | 工具机 | 用快照打包生成新的名单文件 |
| 03:00 | 旁路由 | 日检重启(确认新名单生效) |
| 04:17 | 旁路由 | 清理广告拦截的查询日志 |
| 周日 02:30 | 旁路由 | 更新国内 IP 地址库 |
| 周日 04:00 | 旁路由 | 重置周统计 |
5.2 为什么要在 01:50 冻快照
原来的问题:02:00 打包时,直接去读正在被写入的学习文件,可能读到一半的数据。
现在的做法:
01:50  把 custom_cn.txt 复制一份,叫 custom_cn.snapshot
02:00  打包时只读这个快照,不管原文件后来怎么变
好处:每天打包用的都是「01:50 那一刻」的数据,时间固定,不会偏差。
5.3 打包的完整过程(02:00 在工具机上执行)
第 1 步  从旁路由拉快照文件
         (如果快照不存在,退回去拉实时文件)

第 2 步  数一下有多少条
         (如果是 0 条,直接跳过,不打包)

第 3 步  把当前的名单文件复制一份,叫「前一天」(备回滚用)

第 4 步  把快照里的新域名,追加到当前名单里,生成新文件

第 5 步  检查新文件对不对
         (国内域名数量少于 10 万就判定失败)

第 6 步  把新文件复制成「当前」(作为明天的起点)
         (复制完检查字节数是否一致)

第 7 步  把新文件传到旁路由

第 8 步  在旁路由上替换文件
         (替换完检查字节数,不一致就中止,不重启)

第 9 步  重启 MosDNS

第 10 步 检查国内域名数量是否正常

第 11 步 把学习文件归档,然后清空
5.4 打包脚本里的五道保险
| 保险 | 防止什么 |
|---|---|
| 条数为 0 就跳过 | 空文件也能打包出残缺文件 |
| 国内域名少于 10 万就失败 | 打包出错导致名单缺失 |
| 「当前」文件复制后比对字节数 | 磁盘满时只写了一半 |
| 旁路由上替换后比对字节数 | 写了一半就重启,导致 DNS 起不来 |
| 解析结果只取第一行 | 多行输出导致判断出错 |
第六章 出问题了怎么办
6.1 改了配置但没生效
按这个顺序排查:
第 1 步:确认改的是 MosDNS 不是广告拦截
netstat -lnup | grep -E ":53 |:5335"
· :53 = 广告拦截
· :5335 = MosDNS(你改配置的地方)
第 2 步:直接查 MosDNS 测试
dig AAAA 要测的域名 @127.0.0.1 -p 5335
注意一定要加 -p 5335,不加就是查广告拦截,看不到你的改动。
第 3 步:确认配置文件重新生成了
python3 -c "import json;d=json.load(open('/var/etc/mosdns.json'));print(len(d['plugins']))"
正常应该是 32。
第 4 步:清缓存重启
rm -f /etc/mosdns/cache.dump
/etc/init.d/mosdns restart
第 5 步:清广告拦截的缓存
/etc/init.d/AdGuardHome restart
第 6 步:清电脑的缓存
ipconfig /flushdns
浏览器还要单独清:地址栏输入 chrome://net-internals/#dns,点 Clear host cache。
6.2 定时任务全没了
现象:crontab -l 是空的。
原因:重启 MosDNS 的时候,它有个步骤会重写定时任务表,如果那个文件刚好是空的,就会把空表写进去。
已经修好了:现在它发现文件是空的,会先从一个备份恢复。
手动恢复:
cp /root/crontab.good /etc/crontabs/root
crontab /etc/crontabs/root

# 检查条数,应该是 14
crontab -l | grep -vc "^#|^$"
6.3 磁盘满了
现象:日志里出现 No space left on device。
第一步:看还剩多少空间
df -h /overlay
第二步:找出「已经删除但还被程序占着」的大文件
这种情况 du 查不出来,因为文件已经删了,但程序还开着它,空间不释放。
for p in /proc/[0-9]*; do
  for f in $p/fd/*; do
    t=$(readlink $f 2>/dev/null)
    case "$t" in *"(deleted)"*)
      sz=$(stat -L -c %s $f 2>/dev/null || echo 0)
      [ "${sz:-0}" -gt 50000000 ] && echo "$((sz/1048576))MB $t"
    esac
  done
done
第三步:杀掉占着文件的那个程序
空间会立刻释放。实际遇到过一次,就是这么清出 18.8 GB 的。
6.4 IPv6 还是泄露
按三层检查:
第一层:MosDNS 会不会返回国外的 IPv6 地址
dig AAAA ipv6.browserleaks.com @127.0.0.1 -p 5335
# 应该显示 NXDOMAIN 或者没有答案
第二层:国外 IPv6 能不能连
Test-NetConnection -ComputerName 2604:a880:800:10::e6:b001 -Port 443
# 应该 False
第三层:国内 IPv6 能不能连
Test-NetConnection -ComputerName 240e:ff:e020:98c:0:ff:b061:c306 -Port 443
# 应该 True
判断:
· 第一层通了、第二层不通 → 可以接受(DNS 有漏洞但网络层挡住了)
· 第二层通了 → 主路由的规则没生效,回去检查:
– 进接口是不是 lan1
– 后缀匹配是不是关着
– 四个地址段是不是都填了
– 规则是不是在最上面(优先级 10 要比其他规则小)
6.5 学习不产出新域名
第一步:看学习日志
tail -30 /var/log/geosite_guard.log
第二步:看采集到多少域名
grep "日志中提取到" /var/log/geosite_guard.log | tail -3
如果是 0,说明没有新的域名访问记录,正常。
第三步:看工具机的查询服务正不正常
curl -s "http://192.168.1.3:8765/?domain=www.baidu.com&samples=2"
应该返回一个 IP。如果没返回,去工具机上检查:
systemctl status doh-service
第七章 备份和回滚
7.1 哪些文件有备份
MosDNS 配置文件(改之前都留了一份,按改动顺序):
| 备份文件 | 是什么时候的 |
|---|---|
mosdns.bak-<日期>-escape |
修转义问题的上一版 |
mosdns.bak-<日期>-pos |
最终规则的前一步 |
mosdns.bak-<日期>-mainseq |
插入全局拦截之前 |
mosdns.bak-<日期>-aaaablock |
最早加 IPv6 规则之前 |
mosdns.bak-<日期>-cronguard |
定时任务加固之前 |
学习脚本:
| 备份文件 | 是什么时候的 |
|---|---|
geosite_guard.sh.bak-<日期>-sched |
加 .sched. 过滤之前 |
geosite_guard.sh.bak-<日期>-doh |
改用 DoH 之前 |
名单文件(在工具机上):
| 文件 | 是什么 |
|---|---|
/opt/current-geosite.dat |
当前正在用的(每天都更新) |
/opt/prev-geosite.dat |
前一天的(出问题回滚用) |
/opt/geosite-orig.dat |
官方原版(最后保底) |
7.2 怎么回滚
回滚 MosDNS 配置:
cp /etc/init.d/mosdns.bak-<日期>-pos /etc/init.d/mosdns
/etc/init.d/mosdns restart
回滚名单文件到前一天:
# 在工具机上
cp /opt/prev-geosite.dat /opt/current-geosite.dat

# 传到旁路由
scp /opt/prev-geosite.dat root@192.168.1.2:/usr/share/v2ray/geosite.dat

# 重启
ssh root@192.168.1.2 '/etc/init.d/mosdns restart'
回滚到官方原版(最后的办法,会丢掉所有学习成果):
# 在工具机上
cp /opt/geosite-orig.dat /opt/current-geosite.dat
scp /opt/geosite-orig.dat root@192.168.1.2:/usr/share/v2ray/geosite.dat
ssh root@192.168.1.2 '/etc/init.d/mosdns restart'
第八章 六个坑,全都踩过
坑 1:测错端口
查 127.0.0.1        → 查的是广告拦截(53),有独立缓存
查 127.0.0.1 -p 5335 → 查的才是 MosDNS
症状:改了 MosDNS 配置,怎么测都没变化。
光这一条就耗掉半小时。
坑 2:感叹号否定写法不生效
想写「不是国内域名就拒绝」:
❌ 错误写法:查询类型是 IPv6 + 域名不是国内的
   结果:所有 IPv6 查询全被拒绝,连 www.qq.com 都拒了

✅ 正确写法:查询类型是 IPv6 + 域名是国外的
   结果:只拒国外的,国内正常
坑 3:美元符号被提前处理
在配置生成脚本里写:
# ❌ 错误:$geosite_no_cn 这个变量在脚本里是空的,会被替换成空字符串
json_add_string "" "qname $geosite_no_cn"
# 结果生成的是 "qname "(后面什么都没有)

# ✅ 正确:加反斜杠转义
json_add_string "" "qname $geosite_no_cn"
症状:规则看起来生成了,但一个域名都匹配不上。
这个 bug 是后来才发现的,当时功能靠另一条规则兜住。
坑 4:重启 MosDNS 会清空定时任务
原因:它的启动脚本里有个步骤会重写定时任务表。
已经修好:现在空文件会先从备份恢复。
但还是要养成习惯:每次重启后检查一下。
crontab -l | grep -vc "^#|^$"
# 应该是 14
坑 5:主路由的「后缀匹配」不能开
开了之后填网段会报错,因为它只认识 IPv6 地址的后缀片段。
填网段必须关闭。
坑 6:主路由规则里进/出接口容易填反
要拦「内网 → 国外」:
  进接口 = lan1
  出接口 = 留空(或 wan1、wan2)

填反了(进 wan、出 lan)= 拦的是「国外 → 内网」,等于没配
第九章 常用命令速查
9.1 查看状态
# MosDNS 有没有在跑
pidof mosdns

# 广告拦截有没有在跑
pidof AdGuardHome

# 谁在监听 53 和 5335
netstat -lnup | grep -E ":53 |:5335"

# 当前域名数量
wc -l < /var/mosdns/geosite_cn.txt

# 定时任务
crontab -l | grep -v "^#"

# 磁盘
df -h /overlay
9.2 测试域名解析
# 查国内域名(应该返回国内 IP)
dig A www.baidu.com @127.0.0.1 -p 5335

# 查国外域名(应该返回国外 IP)
dig A www.google.com @127.0.0.1 -p 5335

# 查国外域名的 IPv6(应该没答案,这是防泄露的关键)
dig AAAA ipv6.browserleaks.com @127.0.0.1 -p 5335

# 查国内域名的 IPv6(应该有答案)
dig AAAA www.baidu.com @127.0.0.1 -p 5335
9.3 重启服务
# 重启 MosDNS(注意:可能清空定时任务,重启后要检查)
/etc/init.d/mosdns restart

# 重启广告拦截
/etc/init.d/AdGuardHome restart

# 清缓存后重启(改配置后必须做)
rm -f /etc/mosdns/cache.dump && /etc/init.d/mosdns restart
9.4 看日志
# MosDNS 日志
tail -50 /var/log/mosdns.log

# 学习日志
tail -50 /var/log/geosite_guard.log

# 每日打包日志
tail -50 /var/log/daily-merge.log

# 某个服务最近做了什么
journalctl -u doh-service -n 20 --no-pager
9.5 学习相关
# 手动触发一次学习
/usr/sbin/geosite_guard.sh cron

# 看今天学到了什么
cat /etc/geosite_guard/custom_cn.archive-<日期>

# 当前待打包的内容
cat /etc/geosite_guard/custom_cn.txt

# 01:50 冻结的快照
cat /etc/geosite_guard/custom_cn.snapshot
第十章 术语中文对照
| 英文 | 中文 | 说明 |
|---|---|---|
| MosDNS | 域名分流程序 | 判断国内国外并分流的软件 |
| AdGuard Home | 广告拦截程序 | 对外提供 DNS 服务,再转发给 MosDNS |
| DNS | 域名解析 | 把网址翻译成 IP 地址 |
| AAAA | IPv6 地址查询 | 查域名的 IPv6 地址 |
| A | IPv4 地址查询 | 查域名的 IPv4 地址 |
| CIDR | 网段写法 | 比如 2400::/12,表示一大片地址 |
| ASN | 自治系统号 | 判断 IP 归属的依据,比注册地准 |
| ECS | 客户端子网 | 告诉服务器你在哪,让它返回就近节点 |
| DoH | 加密 DNS | DNS 查询走加密通道,防窃听 |
| TTL | 缓存时间 | 一条记录能缓存多少秒 |
| CDN | 内容分发网络 | 各地都有服务器,就近访问 |
| 黑洞 | black_hole | 返回 0.0.0.0,等于屏蔽 |
| 兜底 | fallback | 前面的规则都没匹配时走这条 |
| 快照 | snapshot | 某一时刻的数据副本 |
附:整份文档一句话
旁路由这台机器专管「查域名」——判断国内国外后分别交给不同服务器解析;它每 10 分钟自动学一次新域名,把结果每天 01:50 冻结、02:00 打包进名单;IPv6 泄露问题靠「MosDNS 不返回国外 IPv6 地址」加「主路由阻断国外 IPv6 上网」两层一起解决,因为 IPv6 上网数据根本不经过旁路由。
整套配置跑下来最值得记住的就两点:缓存排在判断之前(所以改完必须清缓存),以及DNS 管不住上网数据(所以 IPv6 必须在网关层拦)。搞懂这两条,剩下的都是查表。
- 文章名称:MosDNS 机制全面总结中文版:域名自学习与精确分流防IPV6泄露(操作手册)
- 文章永久网址:https://www.997wan.com/mosdns-mechanism-guide/
- 本网站的文章部分内容可能来源于网络,仅供大家学习与参考,如有侵权,请联系站长 997笔记 进行删除处理。
- 本站一切资源不代表本站立场,并不代表本站赞同其观点和对其真实性负责。
- 本站一律禁止以任何方式发布或转载任何违法的相关信息,访客发现请向站长举报
- 本站资源大多存储在云盘,如发现链接失效,请联系我们我们会第一时间更新。
- 如无特别声明本文即为原创文章仅代表个人观点,版权归《997笔记》所有,欢迎转载,转载请保留原文链接。